 smartfactory
Một nhà máy nối mạng dây chuyền vào mạng văn phòng để phòng kế hoạch xem sản lượng theo thời gian thực. Nửa năm sau, một máy tính kế toán nhiễm mã độc mã hoá dữ liệu. Mã độc lan qua mạng phẳng sang máy trạm SCADA, dây chuyền dừng hai ngày dù PLC không hề bị tấn công trực tiếp.
Nhà máy thông minh cần dữ liệu từ máy móc chạy lên phần mềm quản lý. Cái giá của việc đó là mạng điều khiển (OT, Operational Technology) không còn cách biệt với mạng văn phòng và Internet (IT). Bảo mật mạng OT không phải là cài thêm phần mềm diệt virus lên máy trạm, mà là thiết kế lại mạng để một sự cố ở một chỗ không lan ra cả nhà máy.
Bộ tiêu chuẩn được dùng rộng rãi nhất cho việc này là ISA/IEC 62443. Bài này giải thích ba khái niệm cốt lõi của nó (vùng, kênh dẫn, cấp bảo mật) bằng ngôn ngữ của người làm nhà máy, rồi chỉ cách chọn thiết bị mạng theo đó.
IEC 62443 gồm những phần nào?
Theo trang giới thiệu của ISA (Hiệp hội Tự động hoá Quốc tế), bộ tiêu chuẩn chia thành bốn nhóm:
- Chung (Part 1): thuật ngữ, khái niệm, mô hình.
- Chính sách và quy trình (Part 2): yêu cầu chương trình an ninh cho chủ sở hữu hệ thống (2-1), quản lý bản vá (2-3), yêu cầu với nhà cung cấp dịch vụ tích hợp (2-4).
- Hệ thống (Part 3): đánh giá rủi ro để thiết kế hệ thống (3-2), yêu cầu an ninh hệ thống và cấp bảo mật (3-3).
- Thành phần (Part 4): quy trình phát triển sản phẩm an toàn cho nhà sản xuất (4-1), yêu cầu kỹ thuật cho từng thiết bị (4-2).
Với chủ nhà máy, hai phần gần nhất là 3-2 (chia mạng thế nào) và 3-3 (hệ thống cần đạt mức nào). Với người mua thiết bị, phần 4-2 là thứ ghi trên datasheet: "IEC 62443-4-2 SL2" nghĩa là thiết bị được chứng nhận có khả năng đáp ứng yêu cầu kỹ thuật ở cấp bảo mật 2.
Vùng và kênh dẫn: chia nhà máy thành từng khoang kín
Tài liệu tổng quan của ISA Global Cybersecurity Alliance định nghĩa:
- Vùng (zone) là một nhóm tài sản vật lý hoặc logic được gom theo rủi ro hoặc tiêu chí khác: mức quan trọng, chức năng vận hành, vị trí, quyền truy cập, đơn vị phụ trách.
- Kênh dẫn (conduit) là nhóm các kênh truyền thông có chung yêu cầu an ninh, nối hai hay nhiều vùng với nhau.
Hình dung như con tàu chia nhiều khoang kín nước: một khoang thủng thì tàu không chìm. Mỗi vùng là một khoang; kênh dẫn là cửa giữa các khoang, và chỉ cho đi qua đúng những gì cần.
Phần 3-2 của bộ chuẩn yêu cầu hoặc khuyến nghị tách riêng:
- Tài sản kinh doanh (văn phòng, ERP) và tài sản điều khiển: bắt buộc.
- Tài sản liên quan an toàn (hệ thống dừng khẩn, SIS) và phần còn lại: bắt buộc.
- Thiết bị kết nối tạm thời (laptop bảo trì của nhà thầu), thiết bị không dây, thiết bị kết nối qua mạng bên ngoài: nên tách.
Trường hợp ở đầu bài phạm đúng điều bắt buộc đầu tiên: mạng văn phòng và mạng điều khiển nằm chung một mạng phẳng.
Một cách chia vùng thực tế cho nhà máy vừa và nhỏ
| Vùng | Thiết bị | Được nói chuyện với |
|---|---|---|
| Văn phòng (IT) | Máy tính nhân viên, ERP, email | Chỉ vùng DMZ, không đi thẳng xuống dây chuyền |
| DMZ công nghiệp | Máy chủ lưu dữ liệu lịch sử (historian), máy chủ MES, máy trung gian truy cập từ xa | Văn phòng ở trên, vùng giám sát ở dưới, chỉ qua các cổng dịch vụ được mở |
| Giám sát (SCADA/HMI) | Máy trạm SCADA, HMI tổng | DMZ và vùng điều khiển |
| Điều khiển từng dây chuyền | PLC, biến tần, HMI tại máy | Chỉ vùng giám sát; mỗi dây chuyền một vùng riêng |
| An toàn | Hệ thống dừng khẩn cấp | Hạn chế tối đa |
Nguyên tắc then chốt: không có đường nào đi thẳng từ văn phòng xuống PLC. Dữ liệu sản lượng đi lên DMZ, phòng kế hoạch đọc ở DMZ. Kỹ sư cần sửa chương trình PLC từ xa thì vào máy trung gian ở DMZ, có xác thực, có ghi nhật ký. Cách các tầng MES, SCADA, ERP liên hệ với nhau được trình bày trong bài MES, SCADA, ERP khác nhau ở đâu và tích hợp thế nào.
Cấp bảo mật SL1 đến SL4: chống lại ai?
Theo tài liệu của ISA, cấp bảo mật (Security Level) được định nghĩa theo năng lực của bên tấn công:
- SL1: chống vi phạm tình cờ, vô ý (ví dụ nhân viên cắm nhầm USB).
- SL2: chống vi phạm cố ý bằng phương tiện đơn giản, ít nguồn lực, kỹ năng phổ thông, động cơ thấp.
- SL3: chống vi phạm cố ý bằng phương tiện tinh vi, nguồn lực vừa, kỹ năng chuyên về hệ thống điều khiển công nghiệp, động cơ vừa.
- SL4: như SL3 nhưng nguồn lực lớn và động cơ cao.
Có ba loại cấp bảo mật cần phân biệt: SL-T (mục tiêu, rút ra từ đánh giá rủi ro), SL-C (khả năng của thiết bị khi cấu hình đúng, là con số in trên datasheet), và SL-A (mức đạt được thực tế sau khi hệ thống chạy). Mua thiết bị SL2 không có nghĩa là nhà máy đạt SL2: thiết bị để mật khẩu mặc định thì SL-A vẫn bằng không.
Với phần lớn nhà máy sản xuất thông thường, SL2 là mục tiêu hợp lý cho vùng điều khiển: chống được mã độc lan tràn và kẻ tấn công không chuyên. Các cơ sở hạ tầng trọng yếu (điện, nước) thường đặt mục tiêu cao hơn.
Thiết bị cho từng vị trí
Ranh giới giữa các vùng: tường lửa công nghiệp
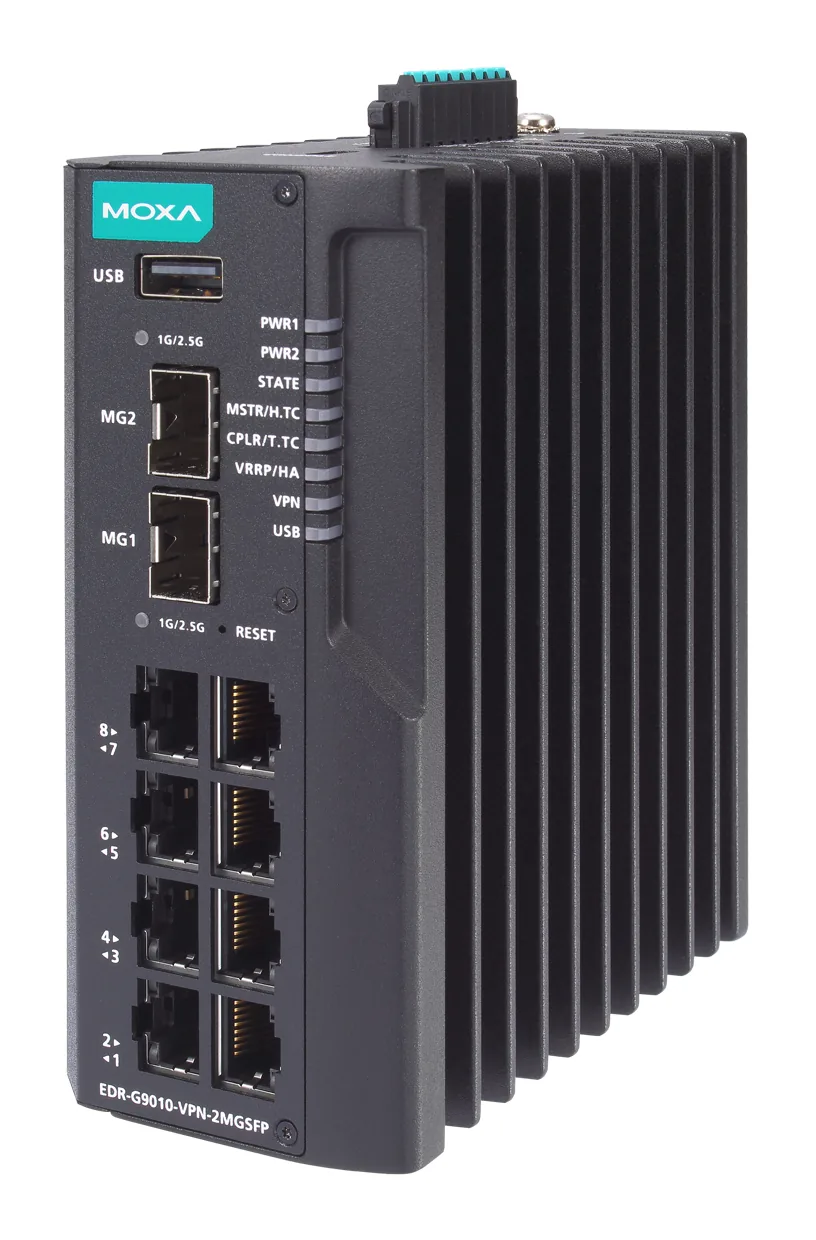
Tường lửa đặt ở mỗi kênh dẫn. Khác tường lửa văn phòng ở chỗ nó hiểu giao thức công nghiệp. Lấy Moxa EDR-G9010 làm ví dụ, datasheet ghi:
- Chứng nhận IEC 62443-4-2 SL2, có Secure Boot kiểm tra toàn vẹn hệ thống khi khởi động.
- Kiểm tra sâu gói tin (DPI) cho các giao thức Modbus TCP, EtherNet/IP, Siemens S7 Comm và S7 Comm Plus, OPC UA, DNP3, IEC 60870-5-104, IEC 61850 MMS, MELSEC, Omron FINS. Về nguyên lý, DPI xét nội dung lệnh bên trong gói tin (ví dụ phân biệt lệnh đọc với lệnh ghi) thay vì chỉ mở hoặc đóng cả cổng 502 của Modbus; mức lọc cụ thể cho từng giao thức cần đối chiếu tài liệu cấu hình của hãng.
- Hệ thống ngăn chặn xâm nhập (IPS) theo mẫu tấn công đã biết, dùng làm "vá ảo" cho thiết bị cũ không thể cập nhật (IPS cần giấy phép bổ sung).
- 8 cổng Gigabit đồng và 2 cổng SFP, VPN, NAT, thông lượng tường lửa tối đa 350.000 gói/giây (2 Gbps theo RFC 2544).
- Nguồn 12/24/48 VDC dự phòng kép, nhiệt độ −10 đến 60 °C (bản thường), −40 đến 75 °C (bản -T).
"Vá ảo" là điểm đáng giá nhất ở nhà máy: máy trạm Windows cũ chạy phần mềm SCADA đời trước thường không thể cập nhật vì nhà tích hợp không còn hỗ trợ. Không vá được thiết bị thì chặn tấn công ở đường vào của nó.
Bên trong vùng: switch quản lý được, có chứng nhận
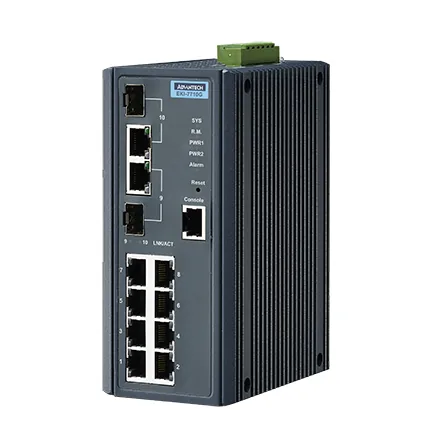
Switch trong vùng điều khiển cũng phải "khoá" được. Switch không quản lý (unmanaged) cho mọi thiết bị cắm vào đều nói chuyện được với nhau, kể cả laptop lạ. Advantech EKI-7710G-2CI là ví dụ switch quản lý có chứng nhận IEC 62443-4-2 SL2 theo datasheet, với:
- Gói bảo mật: xác thực cổng IEEE 802.1X, danh sách kiểm soát truy cập (ACL), RADIUS, TACACS+, MAB, quản lý qua SNMPv3, HTTPS, SSH, SFTP.
- Chia VLAN tới 256 nhóm, dùng để tách vùng ngay trên cùng một switch khi cần.
- Vòng dự phòng X-Ring Pro với thời gian phục hồi dưới 20 ms.
- Nhiệt độ −40 đến 75 °C (bản CI), nguồn 12–48 VDC dự phòng kép, có rơ-le báo lỗi.
Việc đầu tiên khi lắp: đổi mật khẩu mặc định, tắt Telnet và HTTP, tắt các cổng không dùng. Phần lớn các vụ xâm nhập mạng OT bắt đầu từ những thiết bị để cấu hình xuất xưởng. Kiến thức nền về switch có trong bài switch công nghiệp là gì.
Trong DMZ: máy tính trung gian
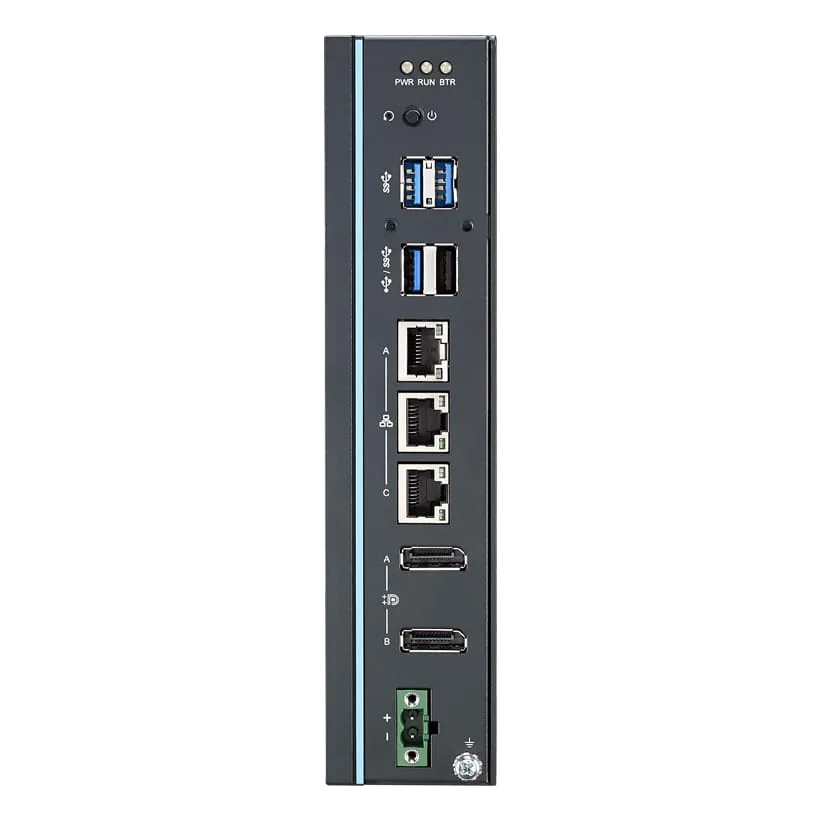
Máy thu gom dữ liệu hoặc máy trung gian truy cập từ xa nằm trong DMZ nên có nhiều cổng mạng vật lý tách biệt và chip bảo mật phần cứng. Ví dụ Advantech UNO-148 có 3 cổng Ethernet riêng, TPM 2.0, gắn thanh DIN, chạy −20 đến 60 °C với luồng gió 0,7 m/s theo datasheet. Máy này không mang chứng nhận IEC 62443 riêng, nên phải cấu hình cứng (tắt dịch vụ thừa, bật mã hoá ổ đĩa, giới hạn tài khoản) và đặt sau tường lửa.
Lộ trình cho nhà máy đang chạy
- Kiểm kê: liệt kê mọi thiết bị có địa chỉ IP trong xưởng, kể cả modem 4G mà nhà thầu tự lắp để hỗ trợ từ xa. Đây thường là lỗ hổng lớn nhất.
- Tách IT và OT bằng một tường lửa, dựng DMZ. Việc này làm được trong một lần dừng máy theo kế hoạch.
- Chia vùng theo dây chuyền bằng VLAN hoặc tường lửa nhỏ, để sự cố ở dây chuyền A không lan sang B.
- Quản lý truy cập từ xa: gom mọi đường truy cập của nhà thầu về một cổng VPN có xác thực và ghi nhật ký, gỡ modem tự lắp.
- Theo dõi: bật nhật ký trên tường lửa và switch, gửi về một chỗ, có người đọc.
Không cần làm cả năm bước một lúc. Bước 1 và 2 đã loại bỏ được kiểu sự cố ở đầu bài. Khi thu dữ liệu cho IoT công nghiệp, nên thiết kế luồng dữ liệu đi qua DMZ ngay từ đầu, như trình bày trong bài IoT công nghiệp là gì.
Câu hỏi thường gặp
Mạng OT tách vật lý hoàn toàn (air gap) có cần IEC 62443 không?
Mạng "tách hoàn toàn" hiếm khi tách thật: USB, laptop bảo trì, modem của nhà thầu đều là đường vào. IEC 62443 khuyến nghị tách riêng cả thiết bị kết nối tạm thời, chính là để xử lý những đường này.
Thiết bị cũ không có chứng nhận thì phải thay hết?
Không. Bộ chuẩn có khái niệm biện pháp bù trừ (compensating security measure): đặt tường lửa trước thiết bị dễ tổn thương để hạn chế truy cập tới nó. Tài liệu ISA nêu đúng ví dụ này.
Chứng nhận 4-2 SL2 trên thiết bị có đủ để nhà máy đạt chuẩn?
Chưa. Đó là khả năng của thiết bị (SL-C). Nhà máy còn cần thiết kế vùng, cấu hình đúng và quy trình vận hành (phần 2-1) thì mới có mức đạt được (SL-A).
IPC247 hỗ trợ gì
IPC247 phân phối switch công nghiệp, máy tính công nghiệp và thiết bị mạng cho nhà máy. Chúng tôi tư vấn chọn thiết bị theo sơ đồ vùng dự kiến, cho mượn thiết bị để thử cấu hình VLAN và tường lửa trên hệ thống thật, giao hàng và hỗ trợ kỹ thuật khi lắp đặt. Gửi cho chúng tôi sơ đồ mạng hiện tại để nhận đề xuất.